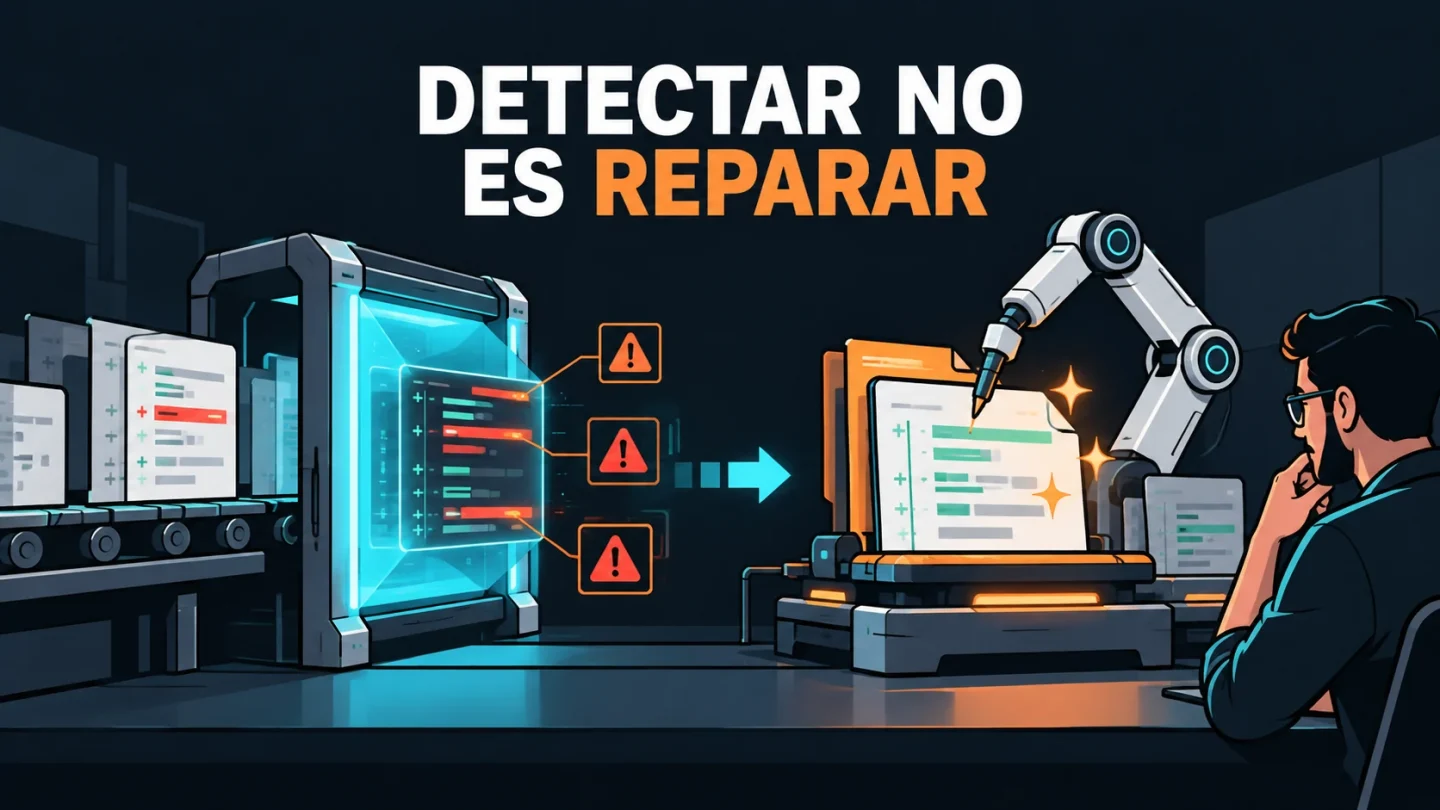
GitHub ha llevado a disponibilidad general dos funciones de seguridad con IA que actúan en momentos diferentes. AI Scan inspecciona cambios de un pull request y propone hallazgos consultivos; Agentic Autofix parte de alertas de análisis ya presentes en la rama principal, modifica varios archivos, vuelve a ejecutar CodeQL y abre un borrador de pull request.
Los nombres inducen a tratarlas como una cadena automática, pero no lo son. El anuncio de AI Scan y el de Agentic Autofix, ambos del 15 de octubre, describen productos, disponibilidad y facturación separados.
AI Scan mira el cambio antes de fusionarlo
AI Scan se ejecuta al crear un pull request y con cada nuevo commit cuando code scanning y la opción correspondiente están activos. Amplía cobertura a PHP, Shell/Bash, Terraform HCL, Dockerfiles, JSP y Blazor, entre otros casos donde CodeQL no cubre todavía ese lenguaje o marco.
Sus hallazgos aparecen junto a CodeQL con una marca de IA y pueden incluir explicación y arreglo sugerido. Son consultivos: no hacen fallar el check y no pueden bloquear el merge mediante reglas. Tampoco analiza pull requests de forks ni los creados por Dependabot.
Agentic Autofix intenta cerrar una alerta existente
Cuando alguien asigna una alerta de code scanning a Copilot, el agente explora archivos relacionados, genera un cambio, vuelve a ejecutar CodeQL, itera y abre un borrador. Se pueden agrupar hasta 25 alertas en una sesión y un pull request.
Solo funciona con alertas de la rama predeterminada. La documentación de GitHub lo califica como «best effort» y explica que no puede confirmar arreglos de consultas CodeQL personalizadas, del conjunto security-extended ni de herramientas de terceros.
DETECTAR NO ES REPARAR
| Pregunta | AI Scan | Agentic Autofix |
|---|---|---|
| Cuándo actúa | En cambios de un pull request | Sobre alertas de la rama principal |
| Resultado | Hallazgo consultivo | Borrador de PR con cambios |
| Validación | No bloquea el merge | Reejecuta CodeQL cuando es compatible |
| Copilot | No requiere licencia | Requiere método de facturación, no asiento individual |
La diferencia evita dos errores. Un AI Scan limpio no afirma que el código sea seguro; cubre cambios y clases concretas. Y que Agentic Autofix cierre la consulta no demuestra que el comportamiento del producto siga siendo correcto: hay que ejecutar pruebas, revisar el diff y evaluar efectos secundarios.
Acceso y coste cambian el despliegue
AI Scan está disponible en repositorios públicos de organizaciones y cuentas personales. Para repositorios privados o internos de una organización exige GitHub Code Security o GitHub Advanced Security; no está disponible en el espacio personal privado ni en cuentas personales gestionadas. Consume créditos de IA de Code Security.
Agentic Autofix se dirige a clientes de GitHub Code Security y Advanced Security en Enterprise Cloud. Un administrador empresarial debe permitir la política y después la organización o el repositorio activarla. Consume créditos de IA y minutos de Actions.
Un despliegue prudente empieza pequeño
- Activar primero en pocos repositorios y fijar presupuesto de créditos.
- Medir falsos positivos, alertas útiles y tiempo de revisión.
- Conservar pruebas obligatorias y aprobación humana para fusionar.
- Separar fallos del código, del escáner y del arreglo generado.
GitHub automatiza más pasos, pero mantiene el resultado en forma de aviso o borrador. Esa elección es coherente con la incertidumbre: la IA puede ampliar cobertura y acelerar una reparación, no asumir la responsabilidad de aceptar el cambio.
Nivel de evidencia: documentación/fuente primaria. Hay guías independientes de despliegue, pero no un benchmark externo publicado de precisión para la versión general.
Para interpretar por qué un segundo análisis cambia sus alertas, consulta los cambios de consultas y compatibilidad de CodeQL 2.27.1. Conserva la versión del motor y del paquete junto a la línea base: una alerta que desaparece tras actualizar el analizador no acredita por sí sola que alguien haya corregido el código.
Transparencia: artículo elaborado con asistencia de IA. No hemos activado estas funciones.