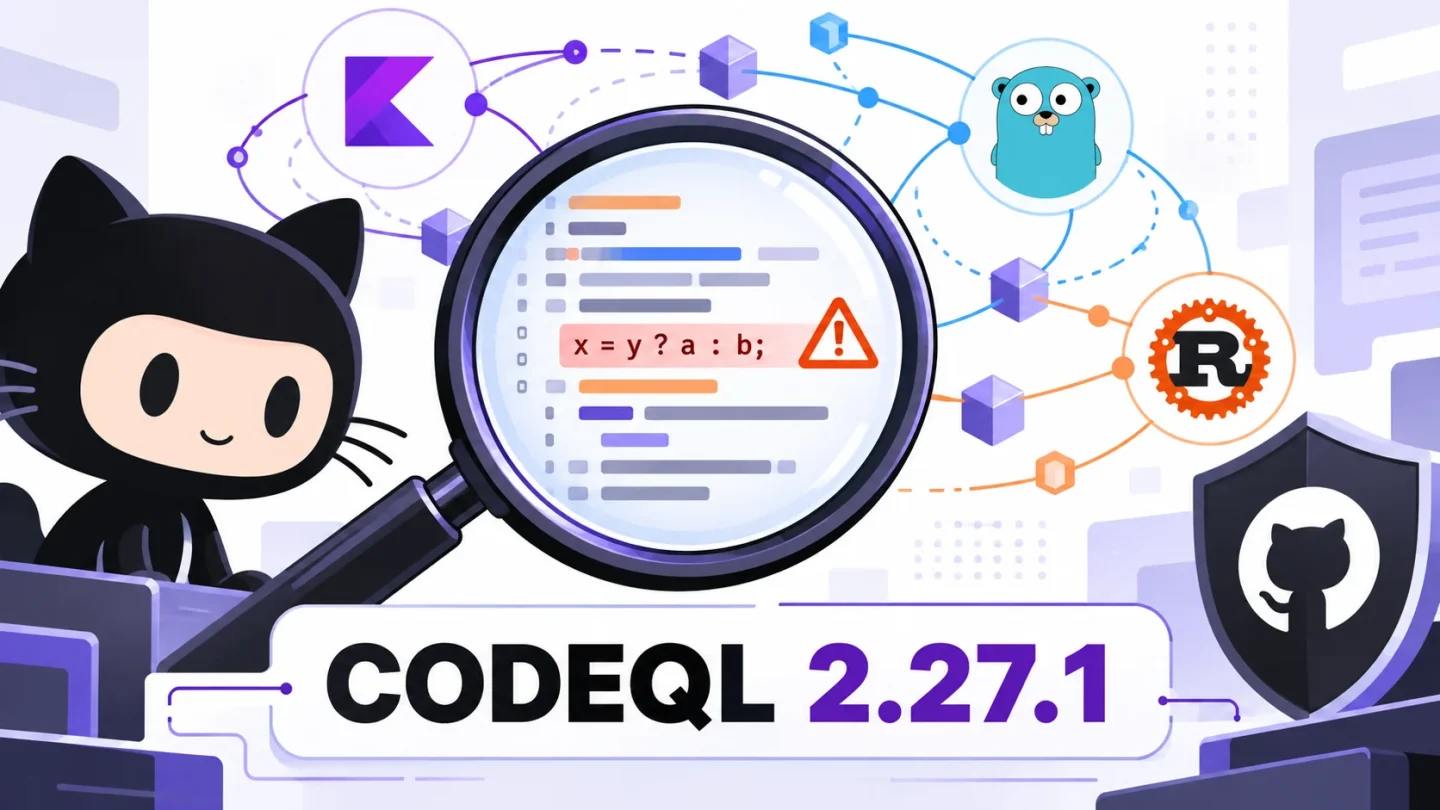
GitHub publicó CodeQL 2.27.1 el 25 de septiembre con soporte para Kotlin 2.4.20 y cambios de modelado en C/C++, Go y Rust. Para los equipos que usan code scanning, la consecuencia no es solo compatibilidad: una nueva ejecución puede añadir alertas, retirar falsos positivos o cambiar resultados existentes.
El changelog oficial destaca una consulta para asignaciones ambiguas en C y C++, modelos actualizados para Go 1.27 y mejoras en Rust para fmt::Write. También incluye ajustes en cadenas de Fastify y reducciones de falsos positivos en varias consultas.
Qué puede cambiar al repetir el análisis
| Cambio | Efecto que conviene revisar |
|---|---|
| Kotlin 2.4.20 | Proyectos con sintaxis o librerías nuevas dejan de depender de un soporte anterior |
| Asignación ambigua en C/C++ | Puede aparecer una clase nueva de alerta |
| Modelos Go 1.27 y Rust | El flujo de datos puede seguir más llamadas de biblioteca |
| Ajustes de precisión | Algunas alertas anteriores pueden desaparecer sin que haya cambiado el código |
La comprobación más informativa es guardar la versión del paquete de consultas y comparar una línea base antes y después. Si disminuye el número de alertas, no significa automáticamente que el repositorio sea más seguro; puede ser una corrección de precisión. Si aumenta, hay que distinguir una vulnerabilidad real de una nueva capacidad de modelado.
GitHub.com se actualiza, GHES depende de su versión
GitHub indica que el cambio se despliega automáticamente para code scanning en GitHub.com. En GitHub Enterprise Server, la disponibilidad depende de la versión incluida; GHES 3.24 incorpora esta entrega. Las instalaciones anteriores que administran CodeQL por separado deben revisar su procedimiento de actualización en vez de asumir el mismo calendario.
Una fuente independiente de seguimiento de lanzamientos confirma la publicación, pero no aporta un benchmark propio. Texploto no ha ejecutado CodeQL 2.27.1: esta pieza delimita los cambios documentados y propone una comparación reproducible de resultados, sin inventar cifras de detección.
Esta noticia describe la entrega del 25 de septiembre. Para distinguir el motor estático de las funciones de IA que GitHub anunció después, consulta la comparación entre AI Scan y Agentic Autofix. Una cosa es cambiar qué detecta CodeQL y otra pedir a un agente que prepare una reparación y vuelva a analizarla.