Si has encontrado un fallo técnico que permite acceder, actuar o leer más de lo autorizado, revisa el alcance vigente del Security Bug Bounty de OpenAI en Bugcrowd y prepara un informe reproducible con cuentas de prueba propias. Un problema de abuso o seguridad del modelo puede corresponder al Safety Bug Bounty, y un incidente activo tiene otro canal. Elegir el programa antes de probar evita causar daño y enviar un hallazgo por la vía equivocada.
Requisitos antes de tocar el sistema
- Cuenta de Bugcrowd y lectura del brief vigente, incluidos objetivos y exclusiones.
- Cuentas, datos y recursos de prueba que te pertenezcan; no uses víctimas reales.
- Un caso con impacto de seguridad verificable, no solo una salida desagradable del modelo.
- Un método que no degrade el servicio, no extraiga datos ajenos y se detenga al demostrar el mínimo necesario.
La política coordinada de OpenAI distingue vulnerabilidades convencionales, riesgos de abuso o seguridad de IA e incidentes. Los jailbreaks generales sin un impacto adicional verificable no deben presentarse como fallos técnicos del programa de seguridad. El brief de Bugcrowd es la fuente operativa final si cambia el alcance.
Cómo preparar el informe paso a paso
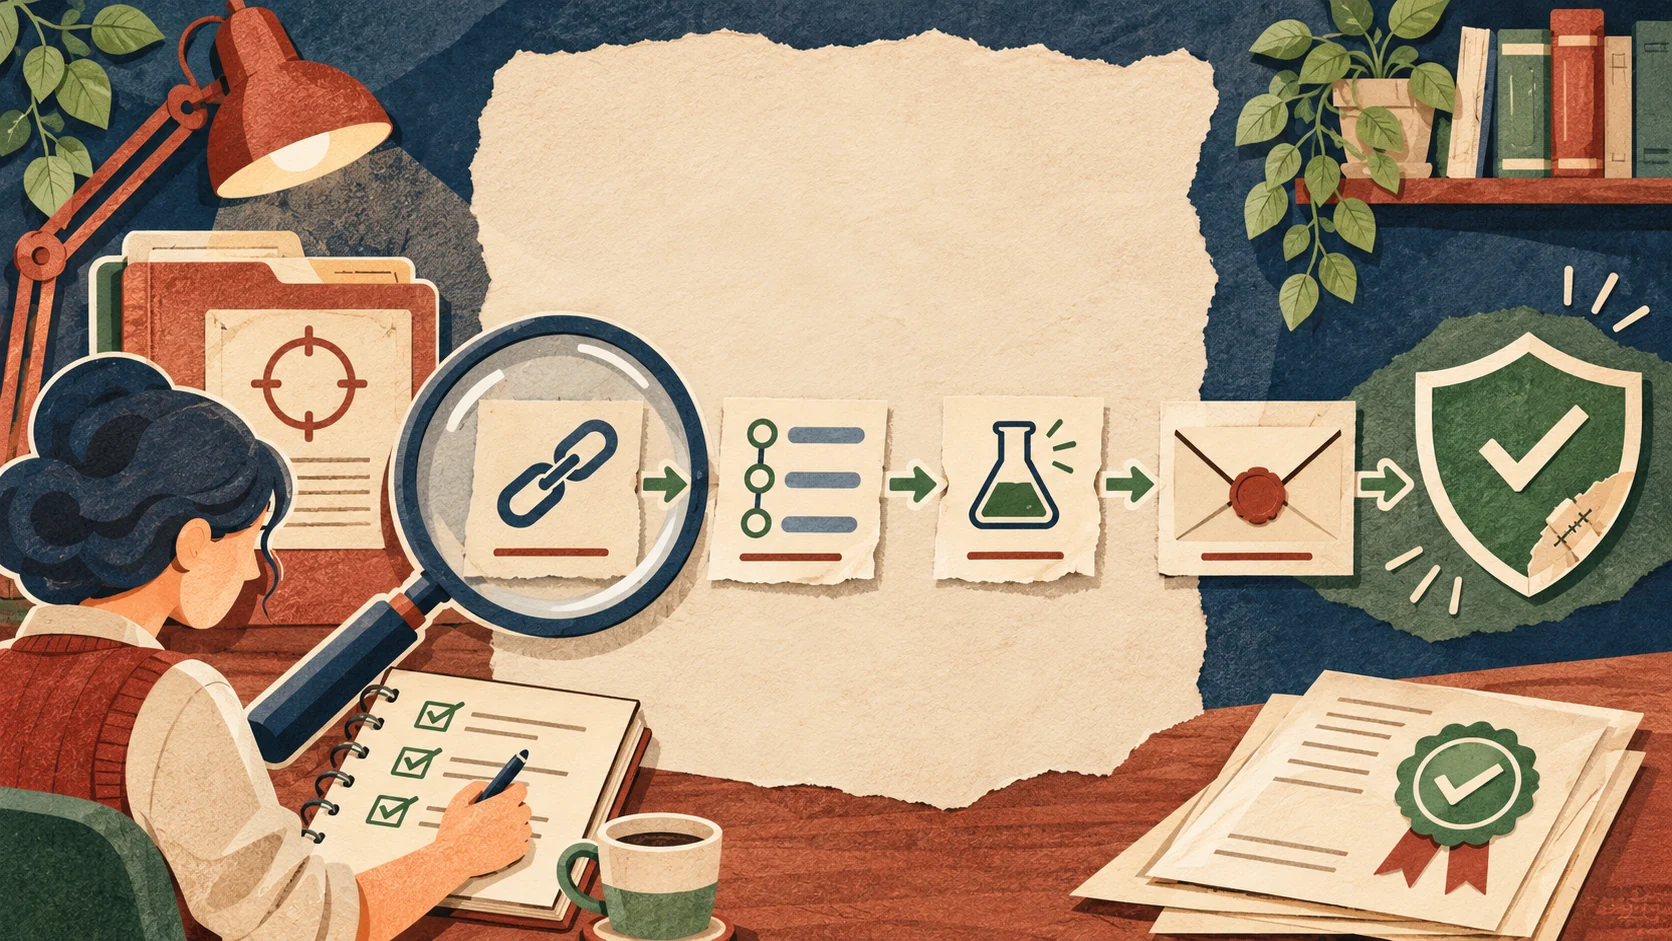
- Fija el objetivo. Copia el activo, dominio, aplicación o API tal como aparece en el brief y guarda la fecha de consulta.
- Reduce la reproducción. Enumera precondiciones, versión, rol, petición y resultado observado. Elimina pasos que no cambian el desenlace.
- Demuestra el límite roto. Explica qué podía hacer el usuario, qué pudo hacer realmente y por qué importa.
- Aísla la prueba. Usa identificadores y cuentas propias; oculta tokens y datos personales. No amplíes el acceso para hacer el informe más llamativo.
- Propón una corrección comprobable. Separa la mitigación inmediata de una solución estructural y explica cómo verificar que el fallo ya no ocurre.
- Envía por Bugcrowd. Conserva el identificador del informe y coordina cualquier divulgación; no publiques detalles explotables antes del acuerdo.
OpenAI dice que el multiplicador de calidad valora una prueba de concepto fiable que aísla el fallo, muestra cuándo puede explotarse y demuestra su impacto. Eso no autoriza a ejecutar código destructivo ni a acceder a información de terceros.
Qué recompensa puede esperarse
Desde el 2 de noviembre, una vulnerabilidad crítica en un producto principal como ChatGPT, Codex o la plataforma API puede recibir hasta 30.000 dólares. Un hallazgo crítico excepcional conserva una base de hasta 100.000 dólares y, con multiplicadores de calidad, campaña prioritaria y fidelidad, el ejemplo máximo publicado alcanza 171.925 dólares.
| Componente | Qué cambia | Límite |
|---|---|---|
| Recompensa base | Depende de gravedad y activo | No todo fallo es crítico ni está en alcance |
| Calidad | Premia reproducción e impacto útiles | OpenAI no publica una garantía automática por adjuntar una PoC |
| Fidelidad | Cinco niveles para colaboración continuada | Depende del historial del investigador |
| Campaña prioritaria | Bonificación temporal para objetivos concretos | Solo cuando la campaña lo indique |
Los cálculos del anuncio son ilustrativos, no una promesa. OpenAI aplicará los nuevos rangos a informes todavía sin recompensa y pagará diferencias para recompensas concedidas durante los treinta días anteriores cuando correspondan. No consta en las fuentes consultadas un coste por enviar; sí pueden existir requisitos de cuenta, identidad o fiscalidad en la plataforma y el país.
Resultado esperado y límites
El resultado correcto es un informe recibido con pasos suficientes para que el equipo pueda reproducir, clasificar y corregir. No es la publicación inmediata, la confirmación automática ni el pago máximo. Un duplicado, un activo fuera de alcance o un impacto no demostrado puede no recibir recompensa.
Transparencia: guía elaborada con asistencia de IA a partir del anuncio, la política de divulgación de OpenAI y documentación pública de Bugcrowd. Texploto no probó objetivos, no envió informes y no recibió recompensas.