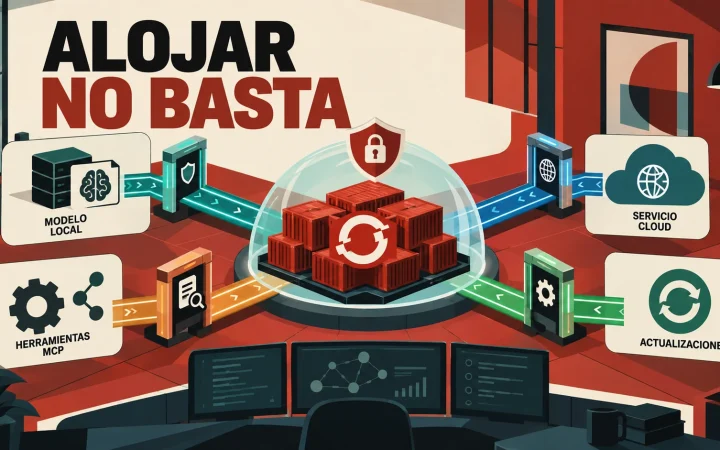
Microsoft ampliará en Ignite su oferta de nube soberana con más servicios que pueden operar en infraestructura controlada por el cliente, incluso sin conexión. La lista incluye Foundry Local, GitHub Enterprise Local y la posibilidad de usar Copilot con modelos alojados localmente. Es una respuesta concreta a una pregunta que ya no se limita a dónde se guardan los datos: quién administra el sistema cuando la red, el proveedor o la regulación cambian.
El anuncio de Microsoft divide la propuesta en nube pública soberana, nube privada soberana y socios locales. Foundry Local y GitHub Enterprise Local llegarán a disponibilidad general sobre Azure Local; DocumentDB y Blob Storage entran en preview. Para la Unión Europea y la EFTA, Data Guardian y Production Touch Ledger añaden supervisión europea y registros resistentes a manipulaciones sobre determinados accesos remotos.
Local responde a una pregunta, no a todas
Alojar el repositorio y la inferencia dentro de la organización reduce dos dependencias: el envío de código al exterior y la necesidad de una conexión continua. No aclara por sí solo de dónde llegan las actualizaciones, qué telemetría sale, quién firma los modelos o qué componente remoto conserva capacidad de administración.
| Control anunciado | Qué puede resolver | Qué aún hay que documentar |
|---|---|---|
| Copilot con modelo local | Inferencia cerca del código | Extensiones, telemetría, identidad y actualización |
| GitHub Enterprise Local | Repositorios y artefactos bajo control propio | Cadena de suministro y soporte fuera de línea |
| Claves externas | Raíz de cifrado fuera de Microsoft | Servicios que admiten esa clave y proceso de recuperación |
| Registro de accesos | Evidencia sobre intervenciones remotas | Alcance exacto, retención y auditoría independiente |
La prueba útil es una desconexión planificada
Una evaluación seria debería dibujar el flujo completo de una tarea: abrir un repositorio, pedir una sugerencia, consultar datos internos, aplicar una política y registrar el resultado. Después conviene repetirlo con la salida a Internet bloqueada y anotar qué deja de funcionar. Ese ejercicio separa la residencia nominal de la autonomía operativa.
También importa la reversión. Si una organización controla sus claves pero no puede restaurar el servicio sin el plano de control del proveedor, conserva confidencialidad y pierde continuidad. Si puede ejecutar un modelo local pero las herramientas del agente tienen permisos amplios, mejora residencia y mantiene el riesgo operativo.
Soberanía no significa ausencia de proveedor
Microsoft presenta un continuo, no una ruptura con Azure. Eso puede ser razonable: operar bases de datos, correo, repositorios y modelos exige actualizaciones y soporte. La decisión útil es identificar qué dependencia se acepta y cuál debe seguir funcionando bajo control propio.
No hemos encontrado una auditoría independiente de estas capacidades todavía no disponibles de forma general. El nivel de evidencia es documentación del proveedor. Nuestra aportación es convertir la etiqueta «soberana» en cuatro comprobaciones: ubicación, operador, continuidad y capacidad de salida.
El antecedente de IBM Bob alojado en OpenShift ayuda a separar dos decisiones: dónde se ejecuta el agente y quién controla modelos, accesos y operación. Microsoft amplía el número de servicios locales; la misma revisión de dependencias sigue siendo necesaria.
Transparencia: artículo elaborado con asistencia de IA a partir de las fuentes enlazadas. Texploto no ha desplegado Azure Local ni GitHub Enterprise Local.