Microsoft ha publicado como estable la versión 1.0 del bundle microsoft.foundry para Azure Developer CLI. La extensión permite inicializar, inspeccionar, evaluar y desplegar agentes alojados manteniendo la configuración del agente y de Azure junto al código en azure.yaml.
Un agente alojado ejecuta el código del equipo sobre cómputo gestionado por Foundry. El equipo elige framework y orquestación; Microsoft gestiona el runtime. La disponibilidad general de la extensión no convierte en gratuito ni universal el servicio que despliega.
Requisitos publicados
- Azure Developer CLI 1.37.0 o posterior.
- Una versión actual de
uvy Python 3.13 o posterior para el ejemplo. - Suscripción de Azure, permisos de Foundry y cuota de modelo en la región elegida.
- El bundle
microsoft.foundryinstalado enazd.
Los recursos aprovisionados y el uso del modelo generan cargos. Los tipos de despliegue y la cuota varían por suscripción y región; el tutorial no publica un coste único.
Qué queda versionado y qué tiene efecto externo
| Acción | Resultado | Efecto |
|---|---|---|
azd ai agent init |
Plantilla y azure.yaml | Archivos locales |
azd deploy --preview |
Vista de cambios | Lectura previa |
azd provision |
Recursos y despliegues de modelo | Crea infraestructura facturable |
azd ai agent run |
Agente local y Agent Inspector | Instala dependencias y llama al modelo de Azure |
azd deploy |
Build remoto y endpoint | Sube código y despliega |
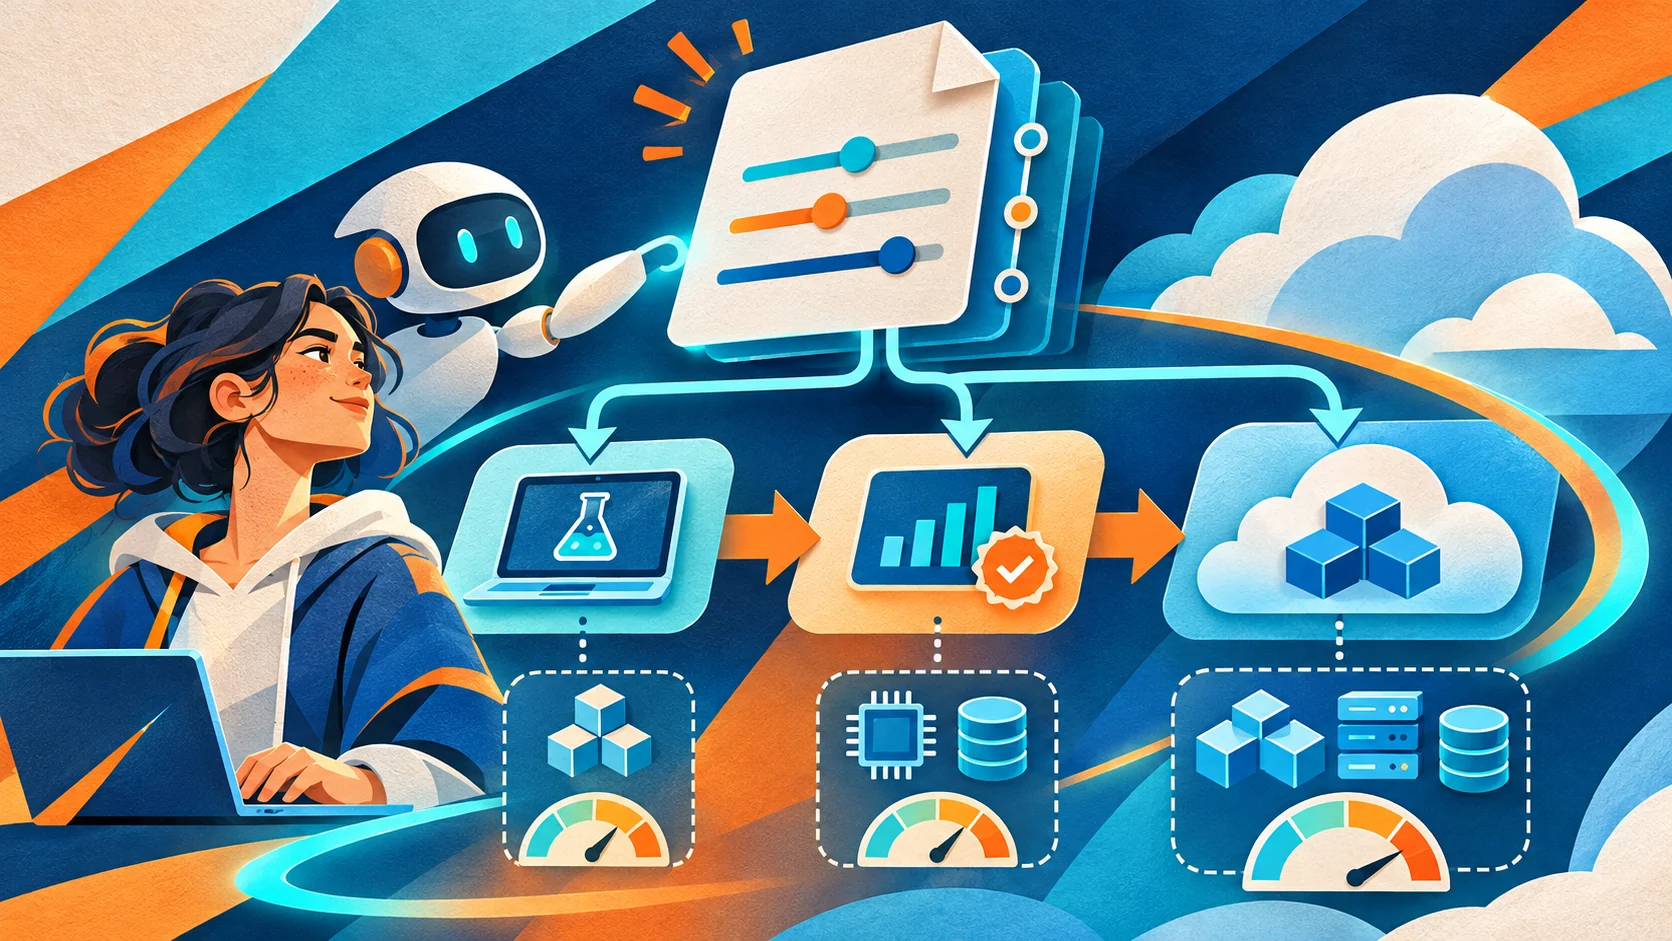
azure.yaml puede declarar el proyecto, el modelo, la fuente del agente, el runtime, CPU y memoria. Mantenerlo en el repositorio permite revisar cambios de aplicación y despliegue en el mismo pull request. Las identidades, secretos y cuotas no deben incrustarse en el archivo.
Evaluación y CI/CD también se describen como configuración
La extensión de evaluaciones puede generar un conjunto y una rúbrica, registrarlos y ejecutar un juez. Esos activos deben revisarse: que un comando produzca una rúbrica no demuestra que mida la calidad importante para el equipo.
Para CI/CD, azd pipeline config prepara autenticación y workflow. La identidad de la canalización necesita permisos de Azure y cada etapa debe usar su propio entorno. Microsoft recomienda conservar secretos como secretos de la canalización y no como archivos versionados.
Lo que el anuncio no demuestra
El tutorial muestra un haiku y comandos de ejemplo. No publica una prueba independiente de fiabilidad, latencia, coste o aislamiento del agente. Tampoco significa que el mismo azure.yaml garantice recursos idénticos en regiones con cuotas diferentes.
La aportación útil de la versión 1.0 es reducir la distancia entre código, infraestructura y evaluación. La revisión sigue teniendo que distinguir un cambio declarativo de las órdenes que crean recursos, instalan dependencias o despliegan código.
Si el agente necesita procesos duraderos, la elección entre Step Functions Standard y Express resuelve otra capa y conserva su facturación propia.
Transparencia: noticia elaborada con asistencia de IA a partir del tutorial y la documentación de Microsoft. Texploto no instaló la extensión, aprovisionó Azure ni ejecutó el agente.