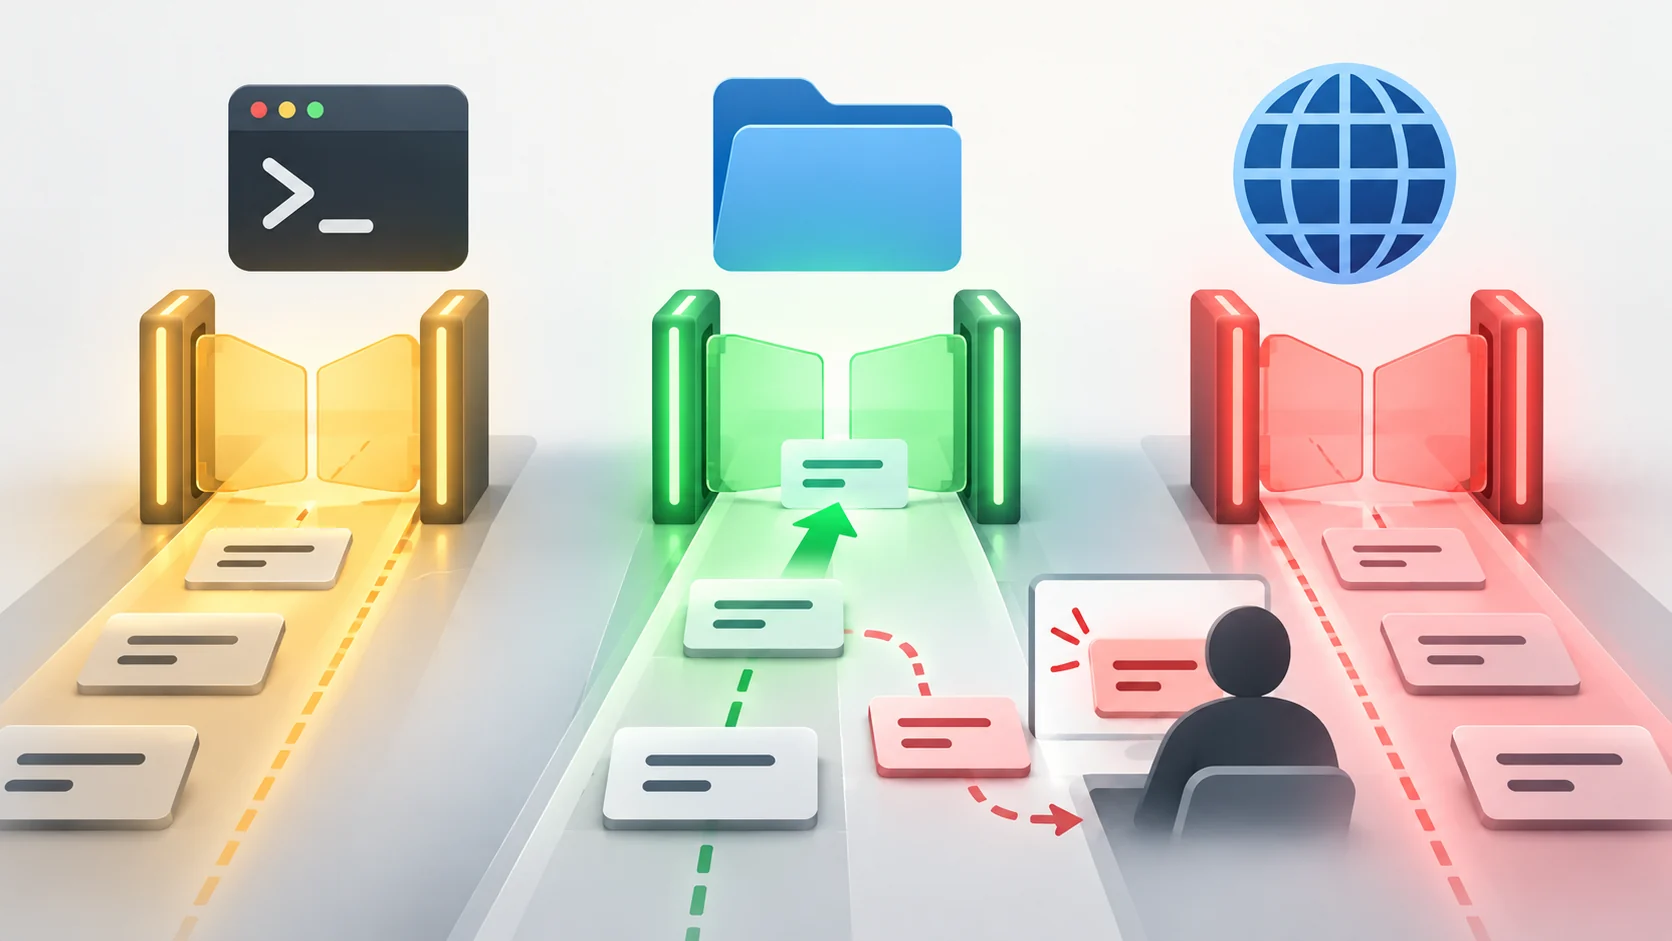
GitHub Copilot ya ofrece permisos asistidos de forma general en su CLI, la aplicación de Copilot y Visual Studio Code. En este modo, un modelo evalúa cada solicitud para ejecutar un comando, acceder a una ruta o abrir una URL: lo que clasifica como claramente seguro continúa; el resto exige aprobación. No es «aprobar todo» con otro nombre.
La novedad intenta reducir confirmaciones rutinarias sin retirar el control en acciones dudosas. En la CLI se activa con /permissions; en la aplicación y VS Code aparece en el selector de permisos. Las empresas pueden bloquear Allow All, mantener Assisted o desactivar también Assisted, además de elegir el modo inicial de nuevas sesiones.
Tres modos, tres repartos del riesgo
| Modo | Qué ocurre | Uso razonable |
|---|---|---|
| Manual | La persona decide cada solicitud | Entorno nuevo, sensible o poco conocido |
| Asistido | Un modelo deja pasar lo claramente seguro | Trabajo habitual con límites de rutas y red |
| Allow All | Las herramientas aprobadas actúan sin cada confirmación | Sandbox desechable y alcance mínimo |
El riesgo específico de Assisted es un error de clasificación. Una orden aparentemente de lectura puede incluir expansión de variables, sustitución de comandos, una redirección o acceso indirecto a otra ruta. Una URL puede revelar datos en su consulta. Por eso el modo de permiso no sustituye al sandbox, a la lista de dominios ni a credenciales de menor alcance.
La política empresarial fija el techo, no cada decisión
Si la organización prohíbe un modo elegido como predeterminado, la sesión empieza en aprobación manual. Los desarrolladores pueden cambiar a otro modo permitido por la política. Esa herencia complementa la API de políticas de modelos de Copilot: una controla qué inteligencia puede usarse y la otra cuánta autonomía tienen sus herramientas.
Un despliegue prudente puede empezar con Manual, registrar durante una semana qué aprobaciones se repiten y pasar a Assisted solo en repositorios con rutas, secretos y salida de red definidos. Si el equipo no puede explicar qué directorios y dominios necesita el agente, todavía no tiene el límite necesario para automatizar permisos.
GitHub no publica en el anuncio la tasa de falsos seguros, el modelo evaluador ni una matriz de comandos. La evidencia disponible es documentación del fabricante, no una prueba independiente del clasificador. La aportación propia se limita a comparar modos y convertir esa ausencia de métricas en una configuración gradual.
Transparencia: artículo elaborado con asistencia de IA a partir del changelog y la documentación de GitHub. Texploto no activó ni probó el modo asistido.