La idea clave
Una política central sirve de poco si cada nivel puede deshacerla. GitHub amplía quién queda sujeto a las configuraciones de Advanced Security impuestas por la empresa.
Un equipo central define una configuración de seguridad; otra persona la cambia desde una organización y la protección deja de ser uniforme. GitHub anunció el 15 de septiembre una ampliación del cumplimiento obligatorio de configuraciones de Advanced Security para abordar ese problema. El detalle está en su nota oficial en inglés.
Qué cambia en la autoridad
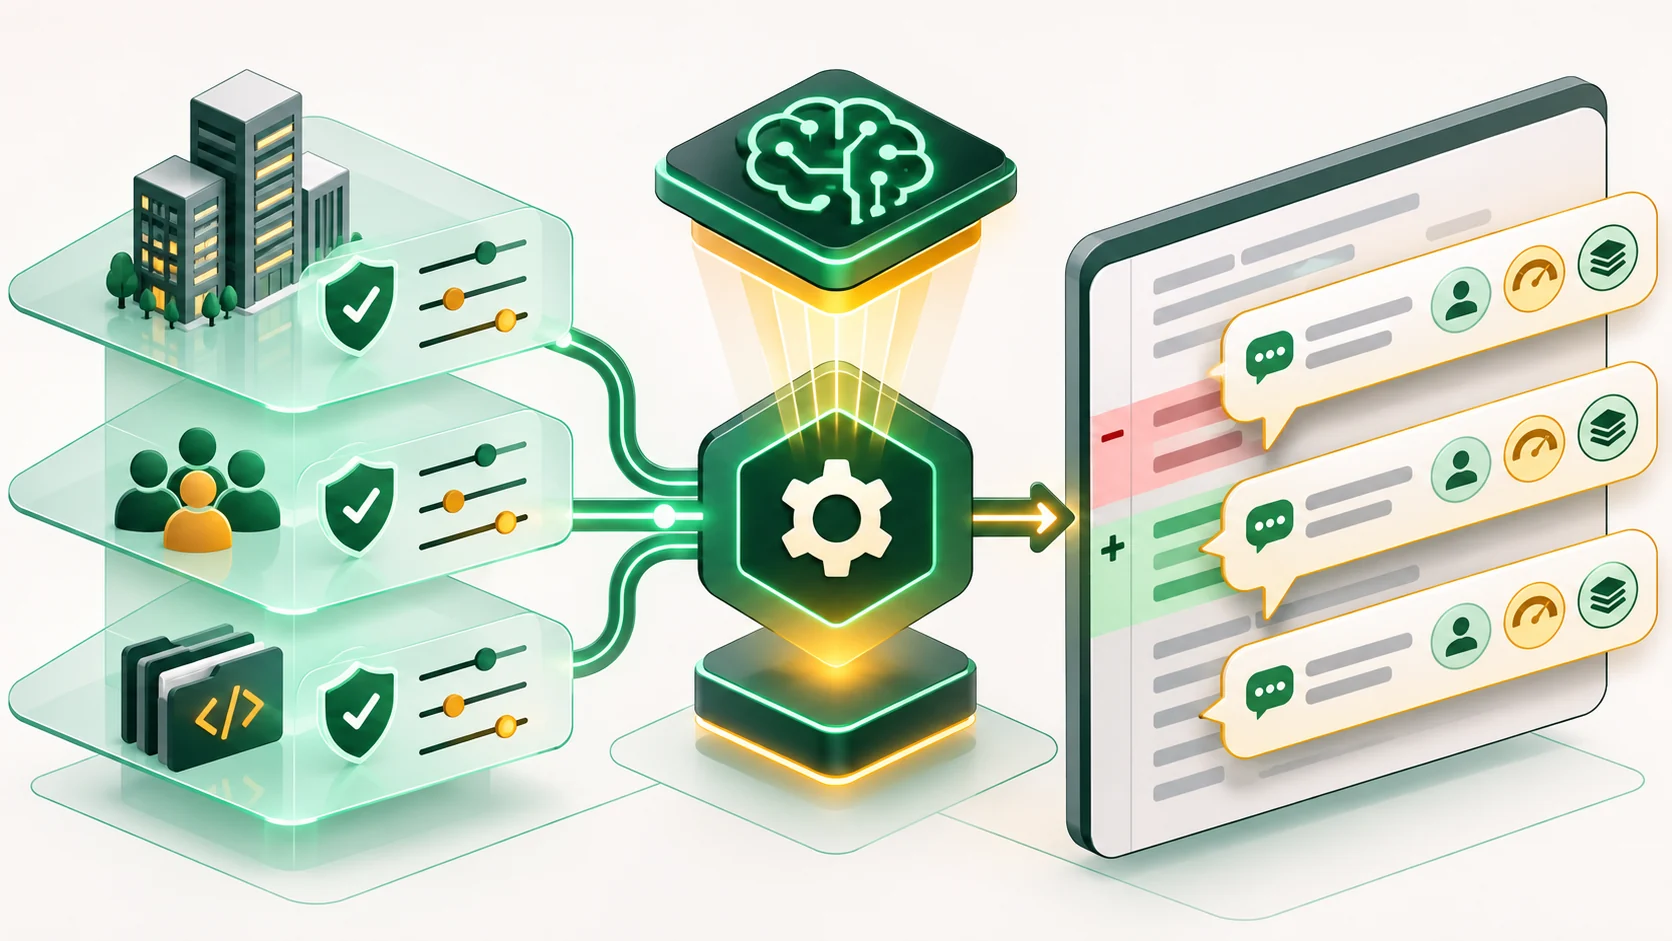
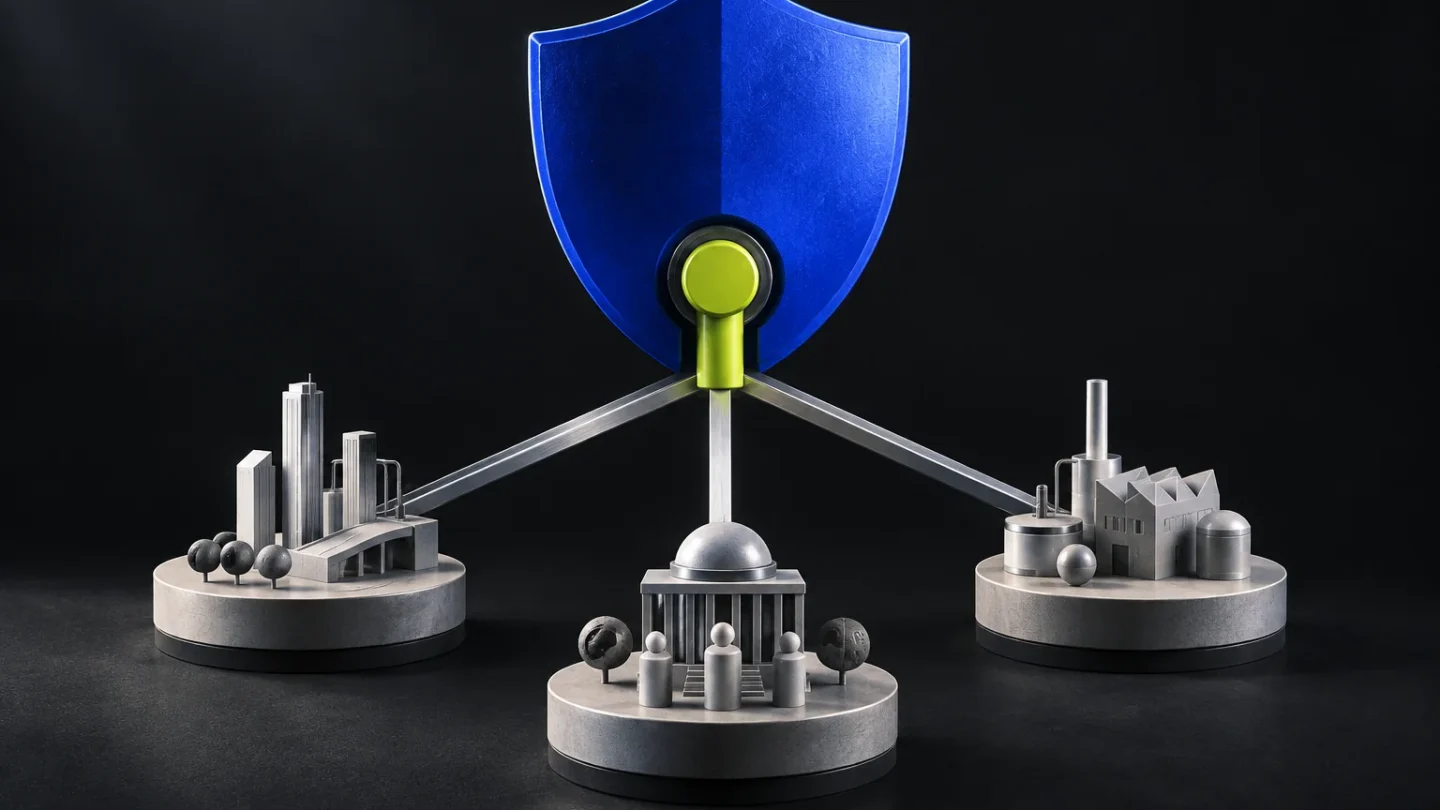
Los administradores de empresa pueden impedir que tanto los responsables de repositorios como los de organizaciones sobrescriban los ajustes definidos en ese nivel. Antes, la imposición se limitaba a los responsables de repositorios. El selector ofrece no imponer la configuración, imponerla a propietarios de repositorios o imponerla a propietarios de repositorios y organizaciones.
La novedad cambia quién puede modificar determinados ajustes. No debe confundirse con un nuevo detector de vulnerabilidades ni con la garantía de que un proyecto carezca de fallos. Una configuración consistente y una aplicación segura son objetivos relacionados, pero distintos.
A quién le resulta relevante
La utilidad es más clara cuando varias organizaciones pertenecen a una misma empresa y comparten criterios de seguridad. Para quien mantiene un proyecto personal, esta noticia puede tener poca repercusión inmediata. Para un equipo que coordina decenas de responsables, sí plantea una decisión sobre el reparto de autoridad.
Pensemos en una situación hipotética: una organización ajusta una protección para resolver una incidencia urgente y nadie recuerda revisarla después. La empresa cree que la regla sigue activa porque ese era el diseño inicial. El valor de la imposición central sería reducir esa distancia entre lo acordado y lo que realmente puede cambiar cada persona.
Cómo preparar la decisión
Propuesta de revisión
Antes de imponer una configuración a todos los niveles, identifica su responsable, los repositorios afectados, las excepciones necesarias y la persona que atenderá una solicitud de cambio.
Empieza por una organización representativa. Pide al equipo que describa qué ajustes modifica habitualmente y por qué. Si una excepción se repite, quizá la política de partida necesita una mejora. Hacer esa conversación antes del cambio evita descubrir dependencias importantes cuando alguien tiene una entrega bloqueada.
Documenta también cómo verificarás el resultado. No basta con recordar que alguien eligió la opción más estricta: conviene dejar constancia del alcance decidido y comprobar que coincide con el esperado. El criterio debe poder entenderlo otra persona sin reconstruir una conversación de hace semanas.
Para la comunicación interna, un mensaje breve con el motivo, la fecha y el canal de ayuda puede ser más útil que una lista de controles. Quien pierde capacidad de modificar un ajuste necesita saber cómo resolver un caso legítimo.
La política necesita excepciones claras
Nuestra lectura es que centralizar funciona mejor cuando la responsabilidad también está centralizada. Si nadie atiende las solicitudes, los equipos pueden buscar soluciones improvisadas fuera del proceso. La configuración técnica necesita una vía operativa que permita corregir errores y tratar situaciones nuevas.
Antes de aplicar la novedad, consulta el alcance y los requisitos de Advanced Security en tu entorno. El resultado deseable es una política que permanezca estable y cuya modificación sea comprensible, no un interruptor cuyo propósito solo conozca quien lo activó.
Fuente: GitHub, 15/09/2026; consulta del 16/09. Análisis y escenario hipotético; Texploto no ha modificado una empresa de GitHub ni probado este despliegue. Más guías y cambios en GitHub.