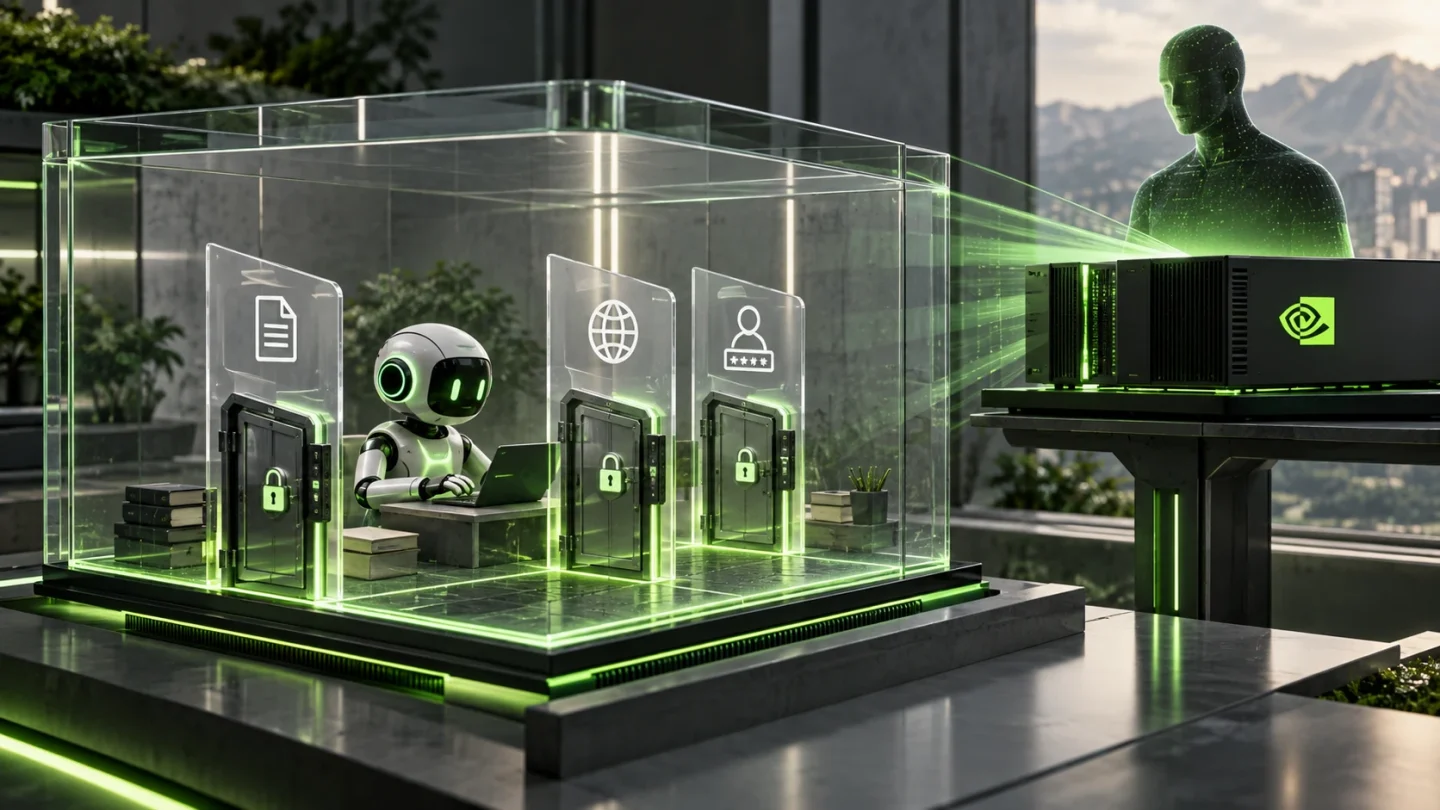
NVIDIA presentó Open Agent Safety Platform, una arquitectura que intenta mantener los límites de un agente incluso cuando el propio proceso o el sistema anfitrión se comportan mal. Combina OpenShell, un runtime abierto que aplica políticas fuera del agente, con Sentry, un diseño de vigilancia fuera de banda sobre BlueField-4. La separación importa más que la marca: un control que comparte destino con aquello que vigila puede caer con él.
El documento técnico de NVIDIA sitúa OpenShell en la capa de ejecución y Sentry en una DPU independiente. La página del producto afirma que Sentry puede poner un agente en cuarentena en milisegundos. Es una promesa del fabricante: las fuentes revisadas no incluyen todavía un benchmark independiente de latencia o una auditoría completa.
Dos barreras para dos fallos diferentes
| Capa | Qué controla | Qué puede seguir fallando |
|---|---|---|
| OpenShell | Archivos, procesos, red, herramientas y entrega de credenciales | Una política demasiado amplia |
| Sentry + BlueField-4 | Telemetría y aplicación de políticas fuera del host | La lógica que interpreta una desviación |
| Salvaguarda del modelo | Influye en lo que intenta hacer | No impide por sí sola una llamada permitida por infraestructura |
| Revisión humana | Aprueba cambios de alcance | Puede llegar tarde si la parada no es automática |
El repositorio de OpenShell, con licencia Apache 2.0, describe políticas de kernel para cada acceso a archivos, llamada al sistema y conexión de red. Las credenciales reales no se exponen al agente: el runtime las añade solo al tráfico dirigido a endpoints aprobados. Antes de ampliar una política, un verificador señala accesos nuevos de riesgo para que esperen revisión.
OpenShell no exige hardware NVIDIA. Su documentación admite Linux, macOS en Apple Silicon y Windows mediante WSL 2 experimental, con Docker, Podman o virtualización del host. Sentry es la capa que depende del diseño con BlueField-4. Esa distinción evita presentar todo el sistema como abierto y portable por igual.
El caso de uso no demuestra todavía el resultado
Associated Press explicó el lanzamiento con un ejemplo de permisos: un agente puede leer una carpeta de facturas, pero no borrar archivos ni visitar dominios ajenos. SecurityWeek destacó que OpenShell ya existía y que la novedad es la plataforma combinada y el vigilante de hardware.
NVIDIA sostiene que esta arquitectura podría haber contenido incidentes recientes de agentes que escaparon de entornos de evaluación. Es una afirmación contrafactual: no equivale a haber reproducido cada incidente con las mismas políticas, versiones y rutas de red. La plataforma reduce el radio de impacto si la configuración es correcta; no vuelve correcta una política permisiva ni decide por sí sola qué intención es legítima.
La revisión útil empieza por el camino, no por el agente
Antes de evaluar una tecnología concreta, un equipo puede dibujar cuatro recorridos: proceso a archivo, proceso a red, proceso a credencial y proceso a herramienta. Para cada uno debe indicar qué componente decide, dónde se registra la decisión, quién puede ampliar el permiso y si la parada sigue funcionando cuando el host está comprometido.
Ese mapa permite comparar OpenShell con contenedores, microVM, proxies de salida o controles ya existentes. También revela un error frecuente: restringir la interfaz del agente mientras el proceso conserva acceso general al sistema. NVIDIA propone mover la autoridad a capas externas y, opcionalmente, a hardware independiente.
Texploto no ha instalado ni ejecutado OpenShell. El nivel de evidencia de esta pieza es análisis documental del repositorio, la arquitectura del fabricante y cobertura independiente del lanzamiento; no es una prueba de seguridad ni una recomendación de despliegue inmediato.
Transparencia: artículo elaborado con asistencia de IA a partir de las fuentes enlazadas. No se han ejecutado los productos o sistemas descritos.