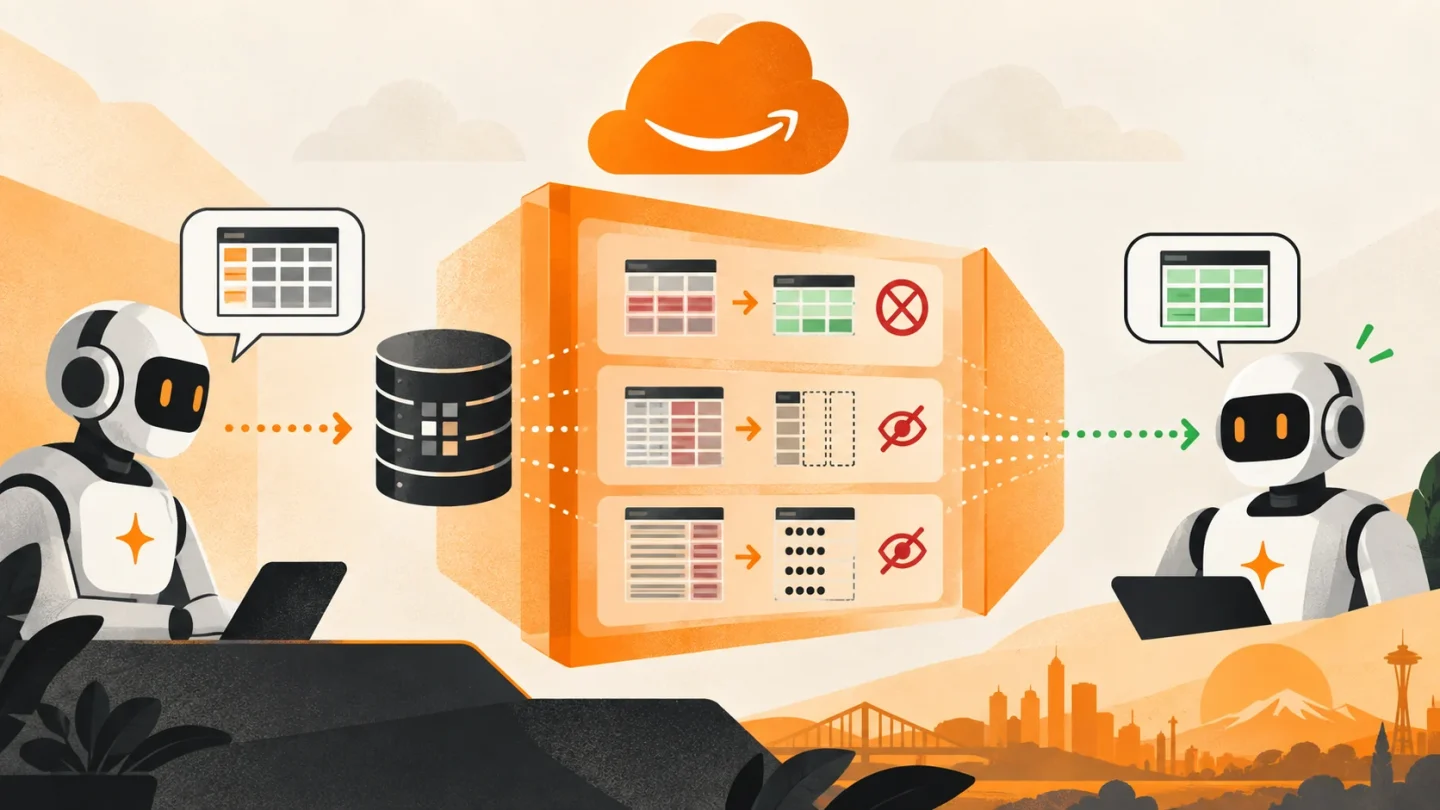
AWS publicó TOLAP, una capa abierta que filtra los objetos devueltos por las herramientas de un agente antes de que lleguen al modelo. Puede aplicar permisos a filas, columnas, campos, etiquetas o endpoints. La diferencia práctica es el punto de control: intenta impedir que el dato entre en el contexto, no retirarlo después de generar una respuesta.
El anuncio técnico de AWS presenta una especificación Apache 2.0 y paquetes publicados para Python, TypeScript y .NET. El repositorio documenta catorce integraciones con marcos como MCP SDK, LangChain, OpenAI Agents, Semantic Kernel y Bedrock Agents. Son datos del proyecto; no equivalen a una auditoría externa.
Qué controla TOLAP y qué no
| Capa | Decide | Límite |
|---|---|---|
| RBAC de la herramienta | Si el usuario puede invocarla | No siempre filtra cada objeto devuelto |
| Seguridad por filas de la base | Qué filas salen de esa base | No cubre API, SaaS o archivos externos |
| Guardrail del modelo | Qué puede responder | El dato sensible ya pudo entrar en el contexto |
| TOLAP | Qué objetos atraviesan el wrapper | Solo protege las rutas conectadas a él |
El contexto de autorización va firmado y combina políticas con la regla más restrictiva. Una herramienta de facturas puede seguir siendo invocable, pero devolver únicamente las filas del departamento del usuario y ocultar el margen antes de pasar el resultado al agente. La versión documentada también añade vinculación a una finalidad y cadenas de delegación: cada salto puede estrechar el alcance, no ampliarlo.
La evidencia publicada es útil, pero procede del propio proyecto
El repositorio conserva 129 pruebas contra servicios AWS reales, transcripciones para PostgreSQL, MySQL y pgvector, y pruebas cruzadas de las integraciones. Ese material permite revisar qué casos afirma cubrir TOLAP. No hemos localizado una auditoría independiente sustancial, de modo que no presentamos esas pruebas como validación externa.
Hay tres límites operativos que conviene anotar. Una llamada que no pase por el wrapper queda fuera de la protección; un contexto firmado puede repetirse hasta que expire si no se activa la defensa de replay; y el juez LLM opcional es no determinista, por lo que el propio proyecto lo considera inadecuado como única puerta de cumplimiento.
Una revisión concreta antes de adoptarlo
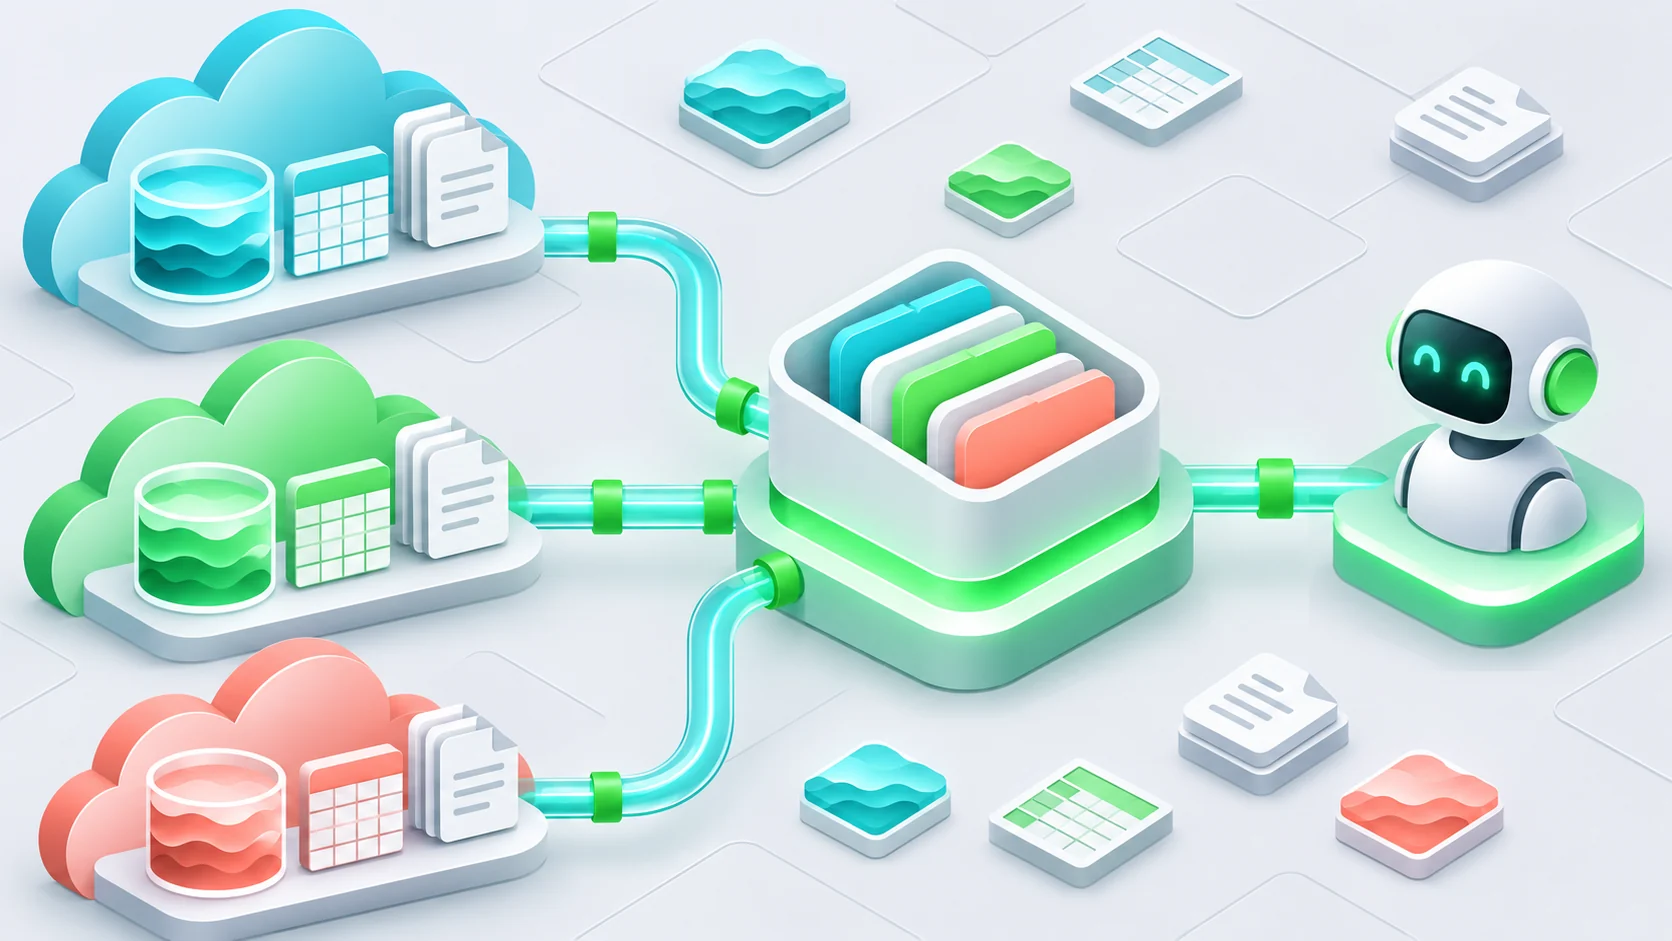
El inventario útil no es «qué agentes tenemos», sino «qué caminos llevan desde cada herramienta hasta cada origen de datos». Para cada camino hay que registrar dónde se resuelve la política, qué campos se transforman, cuánto dura el contexto y qué acceso directo podría saltarse el wrapper. TOLAP ofrece piezas para ese control; no convierte una integración parcial en cobertura total.
Texploto no ha instalado ni ejecutado TOLAP. Esta pieza es un análisis documental de su arquitectura, pruebas declaradas y limitaciones publicadas.