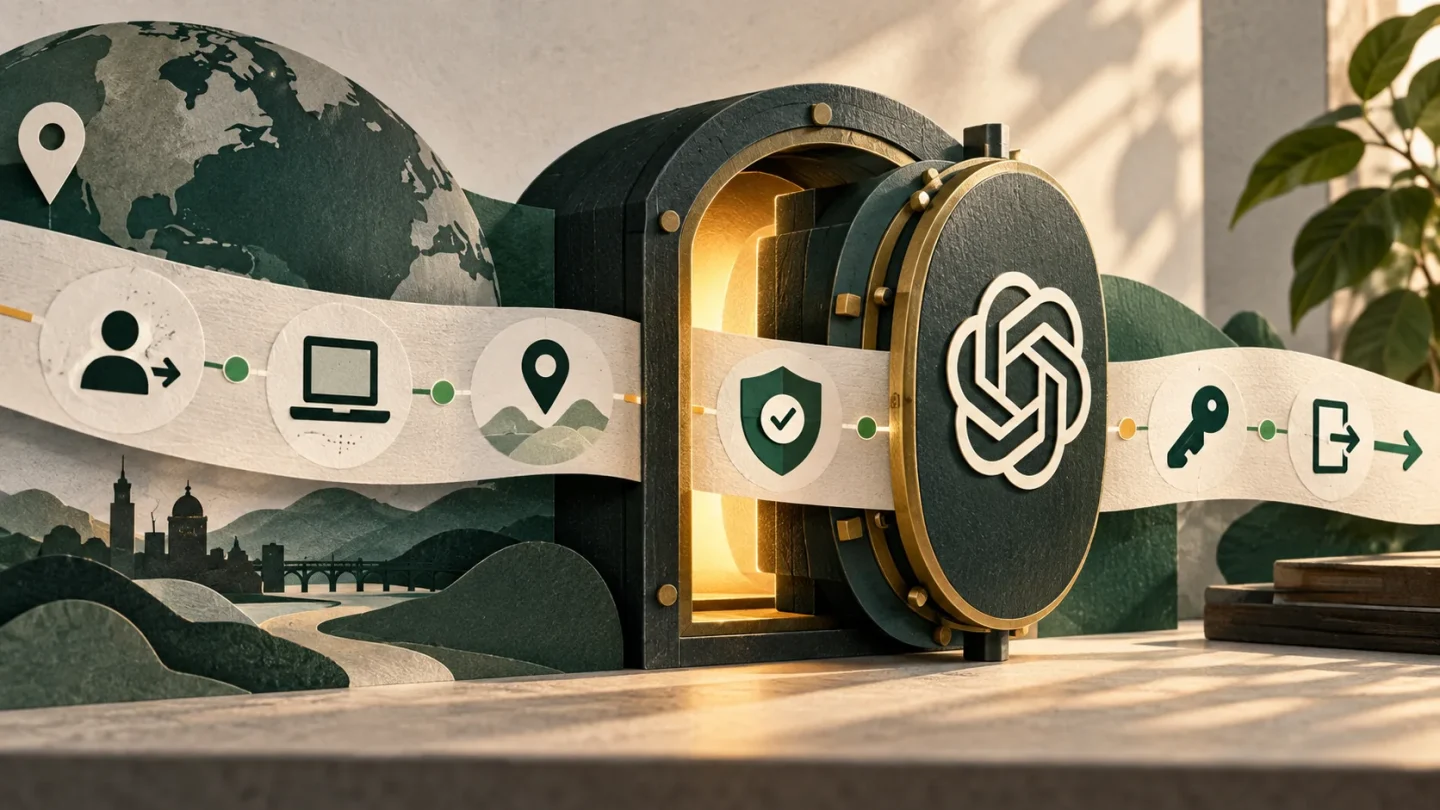
ChatGPT añadió el 25 de septiembre un historial de seguridad para revisar inicios y cierres de sesión, cambios de contraseña, MFA, passkeys y otros ajustes de la cuenta. La novedad permite reconstruir qué ocurrió antes de actuar, pero consultar una lista no expulsa a quien siga conectado ni revoca una clave de API.
Las notas de versión de ChatGPT sitúan la función en la web, dentro de Ajustes, Seguridad e inicio de sesión, Historial de seguridad. Cada evento puede incluir hora, ubicación y dispositivo. OpenAI advierte de que algunos detalles pueden ser aproximados o no estar disponibles; una ciudad distinta no demuestra por sí sola una intrusión.
Historial y sesiones activas responden a preguntas distintas
| Control | Pregunta que responde | Acción |
|---|---|---|
| Historial de seguridad | Qué eventos recientes ocurrieron | Revisar tipo, hora, dispositivo y ubicación |
| Sesiones activas | Dónde sigue abierta la cuenta | Cerrar todas las sesiones |
| Claves de API | Qué credenciales pueden consumir la API | Eliminar o rotar la clave y revisar el uso |
La guía de seguridad actualizada aclara dos límites relevantes. Activar MFA no cancela los accesos existentes, y el cierre de todas las sesiones puede tardar hasta 30 minutos en propagarse. Por eso, si aparece un evento no reconocido, el orden razonable es cambiar una contraseña comprometida, cerrar sesiones, revisar el historial y, si se usa la API, rotar claves y comprobar consumos.
Una ubicación aproximada necesita contexto
Redes móviles, VPN y proveedores corporativos pueden alterar la ubicación estimada. Conviene contrastarla con la hora, el dispositivo y una acción concreta —por ejemplo, un cambio de passkey— antes de concluir qué pasó. La ausencia de un dato tampoco equivale a que el evento sea seguro: la propia documentación admite campos no disponibles.
OpenAI no publica en estas notas el periodo exacto conservado, una exportación del historial ni una evaluación independiente de detección. Nuestra aportación se limita a distinguir observación, contención y recuperación; no hemos provocado accesos de prueba. La evidencia disponible para esta función procede del fabricante.
Para cuentas de desarrollo, esta revisión complementa las medidas de repositorio: GitHub recomienda secretos para las claves usadas en Actions, no incrustarlas en código. El historial de ChatGPT ayuda con la cuenta; no sustituye la vigilancia de credenciales que operan fuera de ella.