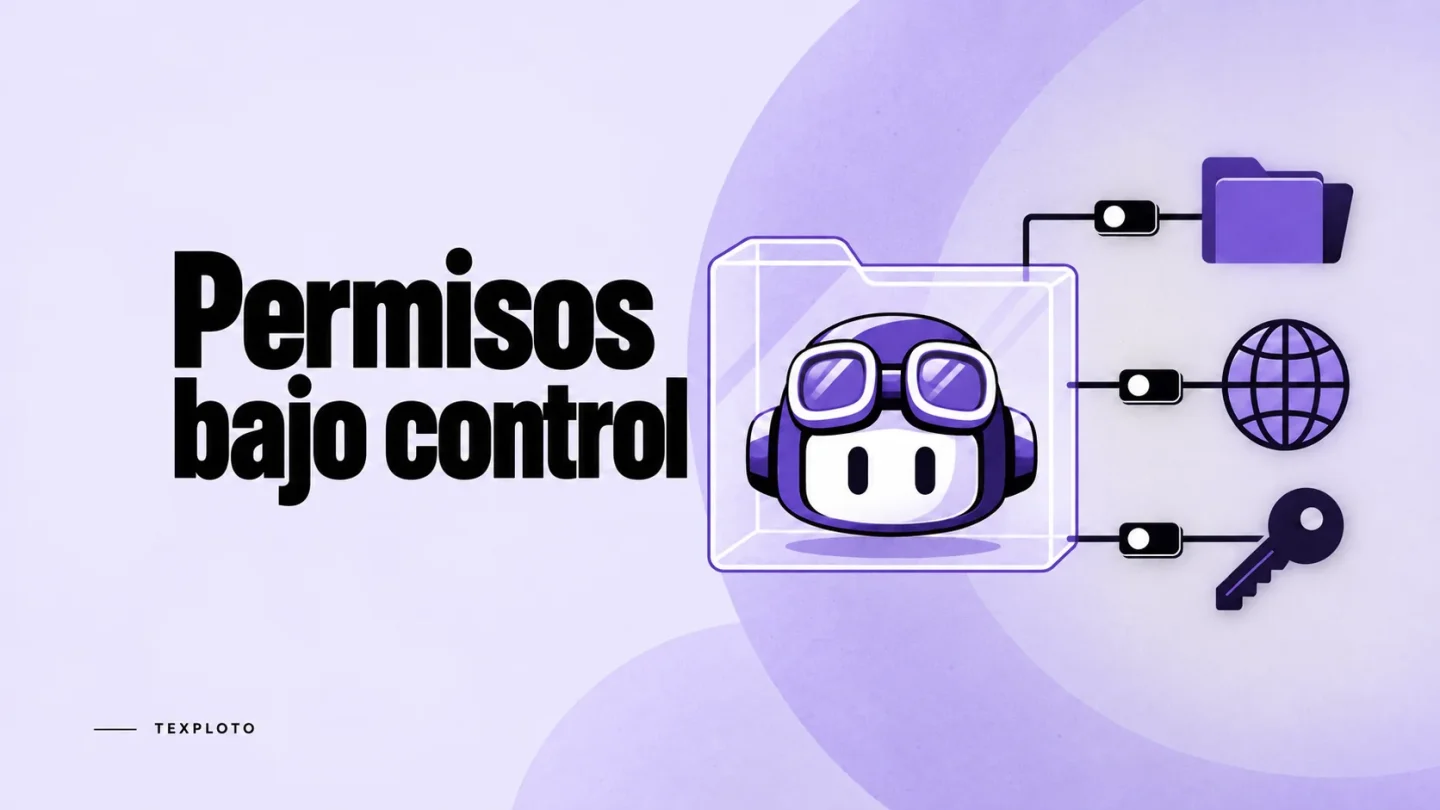
La app de GitHub Copilot incorpora aislamiento local para limitar lo que pueden tocar los comandos del agente. La novedad, anunciada el 23 de septiembre en vista previa pública, afecta al acceso a archivos, red y credenciales. Su detalle más relevante para empezar es que viene desactivada por defecto.
El anuncio de GitHub distingue este control de las sesiones en la nube o en un equipo remoto. Se configura por proyecto en la app; no hay que asumir que cambia también la configuración de Copilot CLI.
Separar ramas no es limitar permisos
Un worktree permite trabajar con ramas y archivos separados. Eso organiza los cambios de código, pero no impide por sí mismo que un comando acceda a otras carpetas del ordenador. El aislamiento añade una frontera de acceso. Son dos controles para problemas distintos: evitar que se mezclen cambios y limitar el alcance de una ejecución.
Activarlo y comprobar cuándo se aplica
La documentación de configuración describe este recorrido para las sesiones nuevas:
- Abrir los ajustes de la app y seleccionar el proyecto.
- En Sandbox, activar Sandbox new sessions.
- Revisar carpetas permitidas o denegadas, acceso a Internet y red local, y disponibilidad de credenciales Git y GitHub CLI.
La opción para sesiones nuevas no modifica una que ya estaba en marcha. Las modificaciones de la política se aplican al iniciar otra sesión o reiniciar la existente. En una sesión local activa, /sandbox on permite activar el aislamiento para esa sesión sin cambiar el valor predeterminado de las demás.
La política inicial permite tareas habituales y mantiene acceso de red y operaciones autenticadas. Activar el aislamiento no significa, por tanto, dejar al agente sin conexión ni credenciales. Si el sistema operativo no puede aplicar la política solicitada, GitHub indica que el comando falla en vez de ejecutarse sin aislamiento.
La comprobación útil es el alcance efectivo
Nuestra lectura práctica es empezar por la tarea: si solo hace falta analizar archivos, merece la pena preguntarse por qué habría que autorizar escritura fuera del proyecto o una operación autenticada. No existe una lista universal de permisos adecuada para todos los trabajos.
Este control protege la ejecución local; la revisión del resultado sigue siendo otra etapa. Nuestra pieza sobre revisión de código con Copilot trata esa fase posterior. Aquí hemos contrastado anuncio y documentación, sin ejecutar Copilot ni presentar el aislamiento como una garantía absoluta de seguridad.