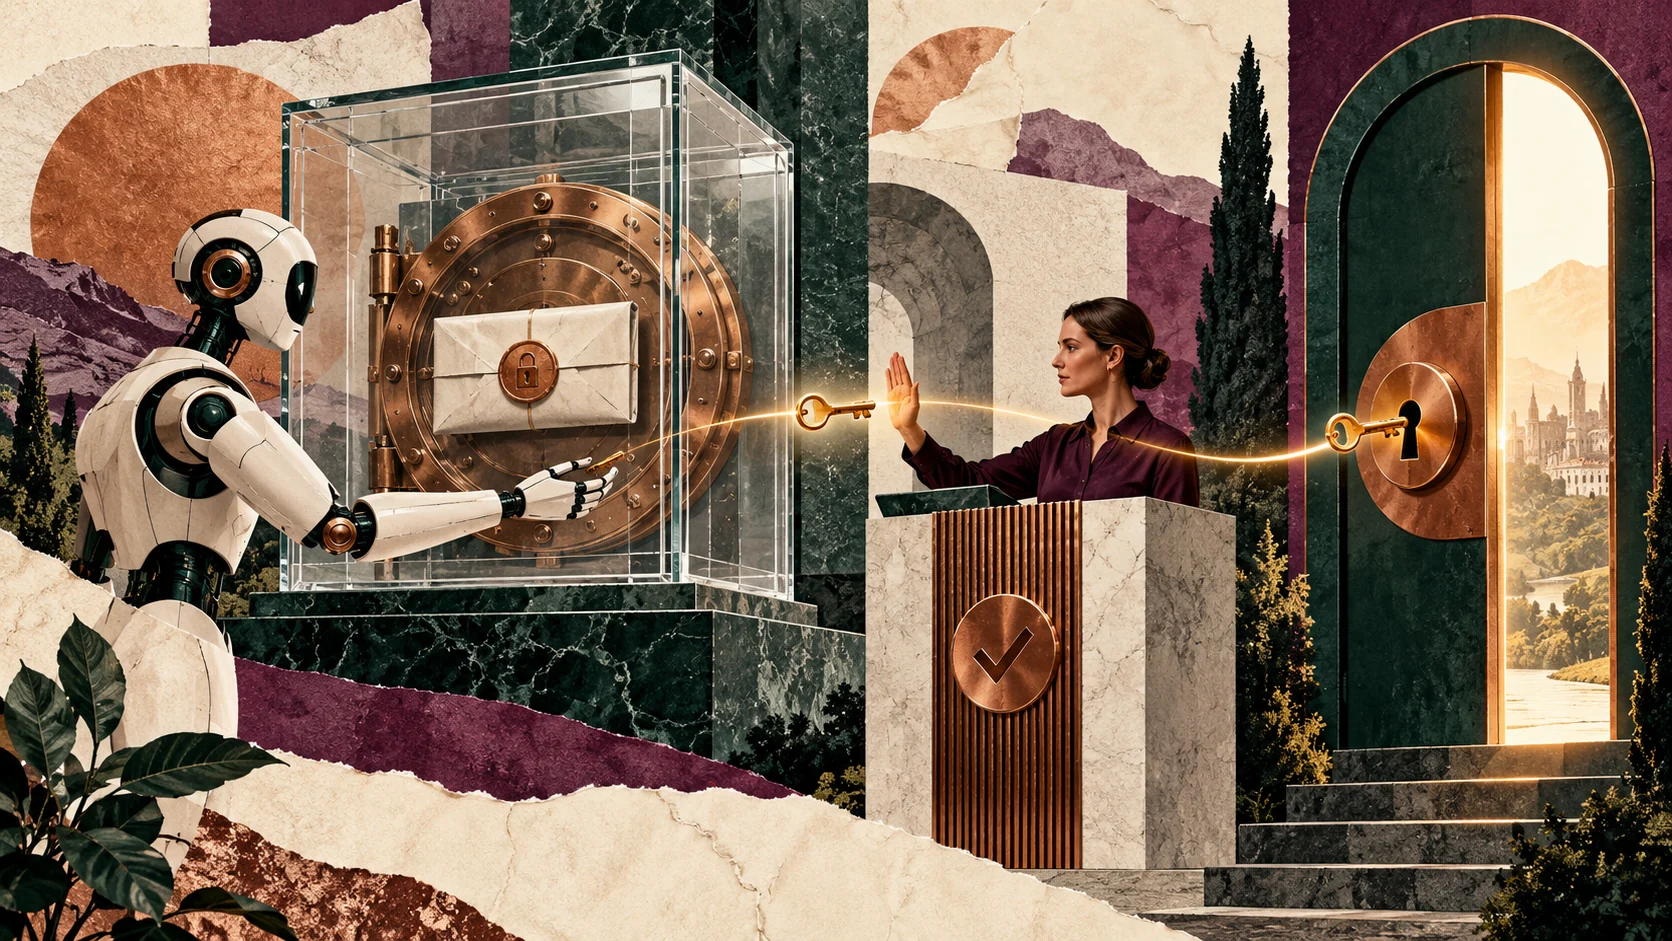
1Password ha presentado una plataforma para que agentes de IA inicien sesión sin recibir la contraseña ni el código de un solo uso. Cuando el agente llega al acceso, solicita una credencial; la persona revisa la petición y, si la aprueba, 1Password rellena el formulario directamente. El secreto queda fuera del modelo, pero la sesión abierta sigue dando acceso al servicio.
El anuncio de 1Password incluye integraciones con Muse y Grok Bot en despliegue, y otras con Claude Duet, ChatGPT Work y Dots marcadas como próximas. TechCrunch confirmó el lanzamiento y recogió el problema paralelo de los bancos: distinguir actividad autorizada por el cliente de automatización no reconocida.
Ocultar la contraseña resuelve una fuga concreta
El mecanismo evita pegar secretos en un prompt, guardarlos en la memoria del agente o exponer toda la bóveda. La petición identifica el agente y la cuenta; el usuario puede aprobarla o denegarla y desconectar la integración. Para cuentas Individual y Families en 1Password.com, la empresa dice que no tiene coste adicional.
La disponibilidad no es uniforme. Las cuentas alojadas en los dominios europeo y canadiense no están admitidas inicialmente, y varias integraciones todavía no han llegado. Tampoco es una solución universal para cualquier agente: requiere que el proveedor implemente el flujo.
La autorización debería incluir acción y duración
Aprobar «usar esta credencial» no contesta tres preguntas posteriores: qué páginas podrá leer, qué cambios podrá hacer y durante cuánto tiempo seguirá válida la sesión. Una cuenta con permisos de administrador puede permanecer sobreautorizada aunque la contraseña nunca sea visible.
| Capa | Control anunciado | Control que aún depende del servicio |
|---|---|---|
| Secreto | Autorrelleno sin mostrarlo al modelo | Protección del formulario y del navegador |
| Inicio de sesión | Aprobación humana por petición | Caducidad y revocación de la sesión |
| Acción | La integración conoce la tarea | Permisos finos para leer, comprar, enviar o borrar |
| Auditoría | Petición visible | Registro completo de lo hecho dentro de la cuenta |
La prueba práctica no es comprobar si el agente entra, sino si una aprobación para consultar un pedido impide cambiar la dirección o comprar otro producto. Esa restricción requiere cooperación del sitio de destino o una política adicional en el agente.
La diferencia entre identidad, permiso y canal ya aparece en el Personal Agent Protocol, mientras que los controles para agentes con privilegios recuerdan que una sesión válida también necesita límites. No hay una auditoría independiente publicada de las integraciones recién anunciadas. La evidencia es documentación del fabricante y cobertura periodística; nuestra aportación es separar secreto, sesión y acción para no confundir «no ve la contraseña» con «solo puede hacer lo autorizado».
Transparencia: artículo elaborado con asistencia de IA. Texploto no conectó cuentas ni ejecutó los agentes.